Ativado por padrão
Todos os serviços contam com proteção integrada. Quando precisar, personalize as regras de proteção no painel de controle.
Detecção contínua e filtragem de tráfego malicioso,
da borda da rede aos data centers. Proteção já incluída no seu serviço.
Um ataque de negação de serviço distribuída tenta sobrecarregar sites, servidores e aplicações com tráfego malicioso. O resultado pode ser lentidão, indisponibilidade e impacto na experiência dos seus usuários.
A infraestrutura L2JCenter aplica detecção e filtragem em diferentes pontos da rede, antes que o tráfego chegue ao destino. Todos os servidores e serviços já contam com Anti-DDoS Automático, sem contratação adicional.
Entenda as camadas de defesa ↗ REDE · DATA CENTER · SERVIÇO
Todos os serviços contam com proteção integrada. Quando precisar, personalize as regras de proteção no painel de controle.
Uma rede distribuída para detectar e filtrar tráfego malicioso de diferentes origens.
Da hospedagem de um site à infraestrutura do seu servidor, a proteção está incluída, com mitigação que entra em ação em segundos.
Mais de 17 Tbit/s de capacidade para filtragem de ataques na infraestrutura global.
Detecção ativa para identificar tráfego malicioso e aplicar filtros durante o incidente.
A defesa permanece ativa durante o ataque, sem cobrança adicional por volume ou número de ocorrências.
Camadas de filtragem combinam equipamentos e sistemas especializados para proteger serviços de diferentes portes.
A política de proteção da L2JCenter mantém seu tráfego sem compartilhamento com terceiros.
Adapte as regras de proteção às necessidades do seu IP, serviço e aplicação.
Regras avançadas de firewall na borda ajudam a reduzir a sobrecarga do servidor durante incidentes de alto tráfego. Elas podem ser aplicadas ao seu IP de acordo com as necessidades do projeto.
A infraestrutura distribui a mitigação por diferentes módulos para filtrar o tráfego de rede e reduzir o impacto na latência. O VAC reúne tecnologias de análise e filtragem em constante evolução.
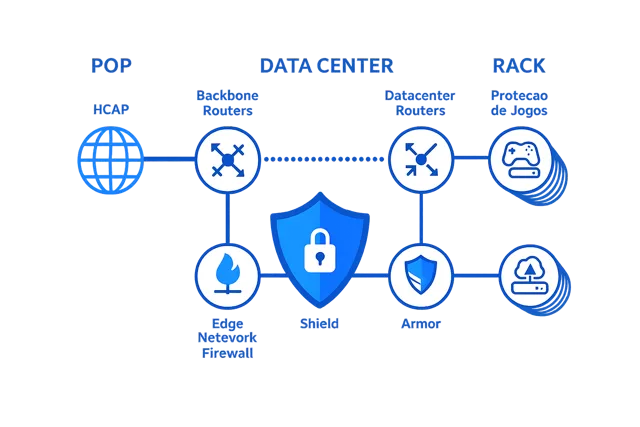
Primeira barreira de rede para aplicar regras e filtrar tráfego suspeito.
Camada especializada para absorver e neutralizar ataques volumétricos.
Módulo de defesa para ataques mais complexos, incluindo exploração de protocolos e aplicações.
Alguns ataques exploram a lógica da própria aplicação e exigem uma análise além do volume de pacotes. Sites e jogos podem precisar de camadas especializadas para identificar esse comportamento.
Conheça as soluções de proteção avançada da L2JCenter e escolha o serviço adequado ao seu projeto.
VPS, hospedagens, servidores de jogos e dedicados contam com proteção integrada à rede. Escolha o serviço que atende ao seu projeto.
A infraestrutura foi projetada para lidar com os principais vetores de DDoS, incluindo sobrecarga distribuída, inundações de pacotes, SYN Floods, falsificação de IP (spoofing) e ataques malformados ou de amplificação.
A filtragem na rede é importante porque um ataque pode saturar o link antes de chegar ao servidor. As camadas de defesa atuam em diferentes pontos da infraestrutura.
Todos os serviços contam com proteção Anti-DDoS integrada. Isso inclui VPS, servidores dedicados, serviços de jogos e aplicações web. O tráfego passa pelas camadas de detecção e mitigação antes de chegar ao serviço.
Um ataque pode consumir a banda e os recursos de conexão, causando lentidão ou indisponibilidade. A detecção e filtragem distribuídas ajudam a separar tráfego malicioso de acessos legítimos antes que ele alcance a aplicação.
Sim. A detecção permanece ativa continuamente. Quando identifica comportamento suspeito, o sistema entra em mitigação com análise e filtros específicos. Quando o tráfego volta ao normal, a mitigação é desativada e a detecção continua em funcionamento.
Não há limite mensal de ocorrências para a proteção Anti-DDoS da L2JCenter. A detecção, a filtragem e a mitigação continuam disponíveis em tentativas pontuais ou sucessivas, sem cobranças adicionais por ataque.
A proteção não é vendida com uma cota de tráfego que desliga a mitigação ao ser atingida. O sistema mantém a filtragem do tráfego malicioso durante o ataque, sem cobrança adicional por volume. A capacidade global de filtragem da infraestrutura é superior a 17 Tbit/s.
O VAC é um componente da infraestrutura Anti-DDoS dos data centers utilizados pela L2JCenter. Ele combina tecnologias de filtragem e análise de tráfego para identificar e bloquear ataques. Entre suas camadas estão o Edge Firewall na borda, o Shield para ataques volumétricos e o Armor para ataques mais complexos.
Sim. As regras de proteção podem ser ajustadas pelo painel de controle, conforme os recursos do serviço. Consulte a documentação ou fale com a equipe para receber orientação sobre as regras adequadas ao seu projeto.
Receber orientação ↗Escolha um serviço L2JCenter com Anti-DDoS Automático integrado.
Proteção integrada · Sem custo adicional · Regras personalizadas